問い合わせチャットボットや社内ナレッジ検索(RAG)など、生成AIを組み込んだサービスが増えるにつれ、新しいリスクも生まれています。
巧妙な入力でAIに機密情報を吐き出させる「プロンプトインジェクション」、ユーザーが個人情報をうっかりAIに送ってしまう事故、APIの不正利用による高額請求などです。
これらはWebサイトへの攻撃とは性質が異なるため、WAFとは別に「AIとのやり取り」を守る仕組みが必要になります。
本記事では、アプリとAIプロバイダーの間に置いて通信を検査・制御する「Cloudflare AI Gateway」について、仕組みから接続方法、検証結果、コストまで解説します。
1. 狙われる個人情報と新たな攻撃手法の脅威
サイバー攻撃者の狙いは、常に「換金性の高い個人情報や機密データ」です。特に社内チャットボット、問い合わせ対応AI、自社サイト上の検索・ナレッジ連携システム(RAG)などの導入が進むにつれ、以下のような攻撃や流出リスクが急速に表面化しています。
- プロンプトインジェクションによるデータ抜き出し
巧妙な入力プロンプトによってシステム制約を突破し、社内データベースや顧客リスト、機密ドキュメントを外部に出力させるサイバー攻撃。
- 意図しない個人情報(PII)・認証情報の送信
社内外のユーザーがクレジットカード番号、マイナンバー、APIキー、顧客名簿などを誤ってAIに入力・送信し、外部プロバイダーやログ経由で流出する事故。
- アカウント乗っ取り・不正API呼び出し
漏洩したクレデンシャルを悪用し、正規通信に偽装して大量の不正リクエストを送りつける攻撃(API不正利用やDenial of Wallet)。
これらを従来のファイアウォール(WAF)や事後ログ解析だけで防ぐのは困難です。
通信の内容(コンテキスト)を理解し、「そのデータ送信が危険か否か」をリアルタイムに判別できるAIベースのインライン防御が不可欠になっています。
2. Cloudflare AI Gatewayが担う「AIによるサイバー防御」
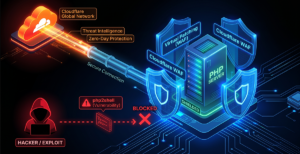
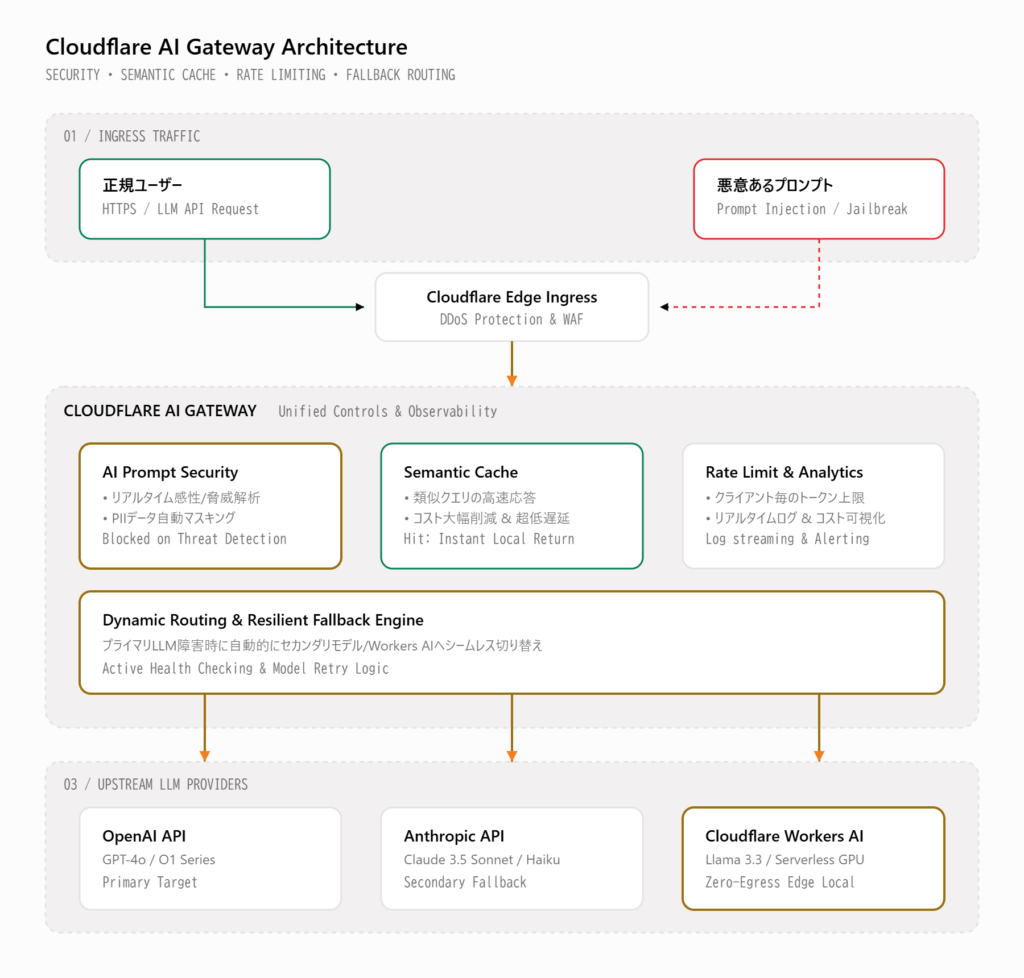
Cloudflare AI Gatewayは、自社のWebアプリケーションと外部のLLMプロバイダー(OpenAI、Anthropic、Google、Cloudflare Workers AI等)の間にリバースプロキシとして配置されます。
通信が通過するわずか数ミリ秒の間に、エッジ上で稼働するセーフティAIやインテリジェント検査エンジンがパケットの中身をリアルタイム解析し、サイバー攻撃や情報漏洩を遮断します。
防御のコア:セーフティAI(Guardrails)によるリアルタイム監視
AI Gatewayに統合されたGuardrails機能は、Cloudflareのエッジインフラ上で軽量なセキュリティAIモデル(Workers AIで動作するLlama Guard等)を実行し、通信をインラインで常時精査します。
- 入力データのインライン解析(Ingress防御):
外部からのリクエストに含まれる悪意あるプロンプトインジェクション、脱獄(Jailbreak)の企み、不正なスクリプト混入をAIが検知。危険と判定された通信は、バックエンドに到達する前にエッジで即座に遮断(Block)されます。
- 個人情報・機密データの流出阻止(DLP連携):
クレジットカード番号、電話番号、住所、APIトークンなどの個人情報・機密パターンを検知。プロンプトとして外部へ送信されるのを阻止するか、あるいは安全にマスキングして通信を無害化します。
- 異常な応答の水際遮断(Egress防御):
仮にバックエンド側で機密データが含まれるレスポンスが生成されてしまった場合でも、クライアントに届く直前のエッジ側でAIが内容を検知し、外部流出を水際でストップします。
3. サイバー攻撃を多層で防ぐ防御機構
AIによるコンテキスト判定に加え、Cloudflareのネットワーク防御力を組み合わせることで、強固なゼロトラスト型セキュリティ境界を形成します。
| 防御レイヤー | 阻止する脅威・サイバー攻撃 | 防御のメカニズム |
| AIセーフティ検知 (Guardrails) | プロンプトインジェクション、不正指示、有害通信 | エッジ上のセーフティAIが入力テキストの悪意・意図をリアルタイム判定して遮断 |
| データ漏洩防止 (DLP) | 個人情報(PII)、認証情報、機密データの流出 | クレジットカード、個人識別番号、APIキー等の漏洩パターンを検知・ブロック |
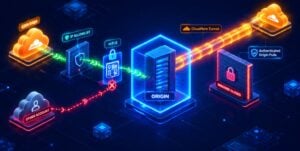
| 認証付きゲートウェイ (Authenticated Gateway) | クレデンシャル悪用、なりすまし通信、不正アクセス | トークン認証により、許可された正規クライアント・システムからのアクセスのみを通過 |
| レートリミット (Rate Limiting) | ブルートフォース、API乱用、DDoS攻撃 | IPやユーザー単位で厳格なしきい値を設定し、過度なリクエスト送信による攻撃を排除 |
| 包括的ログ・監査トレース | 攻撃の潜伏、インシデント調査の遅れ | 全リクエストのペイロード・ステータスを一元記録し、セキュリティ監査や痕跡追跡を即座に実現 |
4. 「エンドポイントの切り替え」とは?(仕組みとURL取得)
「導入にあたってシステムの大規模改修が必要なのではないか?」という懸念を持たれるかもしれませんが、AI Gatewayの最大の利点は「エンドポイント(宛先URL)を1行差し替えるだけ」で導入できる点にあります。
通信経路の変化
通常、Webサイト(例:wpojp.com で稼働するシステム)からAIを呼び出す場合、プロバイダーのAPIサーバーへ直接通信が行われます。
- 通常時(直接通信)
wpojp.com(Webサーバー) ⟶ api.openai.com(OpenAIサーバー)
- AI Gateway導入後(エッジで防御)
wpojp.com ⟶ [gateway.ai.cloudflare.com/](https://gateway.ai.cloudflare.com/)…(CloudflareでAI検査・遮断) ⟶ api.openai.com
wpojp.com というサイト自体のドメインや公開URLが変わるわけではありません。「wpojp.com の内部プログラムがAIを呼び出すときの送信先アドレス(エンドポイント)」を、Cloudflareが用意した中継URLに切り替えるという意味です。
接続に必要な {account_id} と {gateway_id} の調べ方
中継用URLは以下の形式になります。
Plaintext
https://gateway.ai.cloudflare.com/v1/{account_id}/{gateway_id}/openai
このパラメーターは、Cloudflareダッシュボードから簡単に取得できます。
- ワンクリックで完成版URLを取得する(推奨):
- Cloudflareダッシュボードで [AI] > [AI Gateway] を開きます。
- 作成したゲートウェイを選択し、画面右上の [API Setup] を開きます。
- プロバイダー(例: OpenAI)を選ぶと、自身のアカウントIDとゲートウェイ名がすでに入力された完全なURLが表示されるので、そのままコピーできます。
- 個別に確認する場合:
- {account_id}: ダッシュボードログイン時のブラウザアドレスバー([dash.cloudflare.com/](https://dash.cloudflare.com/)【ここ】/ai/…)に表示されている32桁の英数字です。
- {gateway_id}: AI Gatewayを作成した際に入力した「Gateway Name(名前)」そのものです(例: default や wpo-defense など)。
5. 実際の疎通とログ検証(モデル指定の落とし穴と対策)
Cloudflare AI Gatewayを経由して通信を行うと、エッジ側でリアルタイムに通信がプロキシ・監視されます。
ここで注意したいのが、Cloudflareダッシュボード上の「コード例」に掲載されているモデル名です。AIモデルのライフサイクルは非常に速く、画面上に表示されるサンプルのモデル名(例: llama-3.1-8b-instruct など)はすでにサポート終了(Deprecated: エラーコード 5028)となっているケースがあります。 そのため、現行で稼働している最新モデルへ適宜変更してテストする必要があります。
リクエスト送信例(Llama 3.2 3B による検証)
Universal Endpoint(/ai/run)を用い、ゲートウェイ(default)経由で現行サポートモデル(@cf/meta/llama-3.2-3b-instruct)を指定して実行します。
curl -X POST https://api.cloudflare.com/client/v4/accounts/{account_id}/ai/run \
–header “Authorization: Bearer {CLOUDFLARE_API_TOKEN}” \
–header “cf-aig-gateway-id: default” \
–header “Content-Type: application/json” \
–data ‘{
“model”: “@cf/meta/llama-3.2-3b-instruct“,
“input”: {
“messages”: [
{ “role”: “user”, “content”: “What is Cloudflare? Answer in Japanese.” }
],
“max_tokens”: 512
}
}’
用途に合わせてモデル名を変更して試す場合:
- より高速・軽量にテストしたい場合: “@cf/meta/llama-3.2-1b-instruct“
- 別の定番オープンソースモデルを試したい場合: “@cf/mistral/mistral-7b-instruct-v0.2“
- OpenAI(GPT-4o)等を使う場合: プロバイダーキー設定後、”model”: “openai/gpt-4o”
レスポンス(実測結果)
{
“result”: {
“choices”: [
{
“finish_reason”: “stop”,
“index”: 0,
“message”: {
“content”: “クラウドフレイヤー(Cloudflare)は、インターネットサーバーサイドのセキュリティ、パフォーマンス、オペレーションをサポートする cloud-based サービスです…”,
“role”: “assistant”
}
}
],
“usage”: {
“prompt_tokens”: 44,
“completion_tokens”: 333,
“total_tokens”: 377,
“neurons”: 10.35
}
},
“success”: true,
“errors”: [],
“messages”: []
}
この通信が行われた瞬間、Cloudflareダッシュボード上の 「ログ」タブ には、リクエストの内容、ステータスコード(200 OK)、レイテンシ、消費トークン数が即座に記録されます。
また、「ファイアウォール」タブでGuardrailsやDLPを有効化している場合は、悪意あるプロンプトインジェクションや個人情報の含まれた送信パケットがバックエンドLLMに到達する前に、エッジ側で即座にエラーとして遮断(Block)され、インシデントログとして可視化されます。
6. 気になるコストと費用対効果
「高機能なセキュリティプロキシを導入すると高額になるのでは?」という懸念がありますが、Cloudflare AI Gatewayのコア機能は無料($0)で提供されています。
コスト構成の内訳
| 項目 | 費用 | 備考 |
| AI Gateway コア機能 (リバースプロキシ、キャッシュ、レート制限、分析) | 無料($0) | Cloudflareアカウントがあれば全プランで利用可能。 |
| LLMプロバイダー利用料 (OpenAI、Anthropic等) | 実費のみ(マークアップなし) | AI Gateway経由でも手数料の上乗せは一切なし。既存のAPIキーをそのまま利用。 |
| Guardrails(AI検査・防御モデル) (プロンプト・レスポンスの動的評価) | Workers AI利用料 ※無料枠あり | エッジ上の軽量セーフティモデル(Llama Guard等)が稼働。 |
Guardrails運用のコスト目安
- 無料枠(Free Allocation)
Workers AIには1日あたり 10,000 Neuronsの無料枠が付与されています。先ほどの検証リクエストでも消費量は約10 Neuronsであり、小規模サイト(wpojp.com など)の問い合わせフォームや社内検証レベルであれば、無料枠の範囲内で収まるケースがほとんどです。
- 無料枠を超えた場合(従量課金)
1,000 Neurons あたり $0.011(約1.6円)。1リクエスト(プロンプト検査)あたりに換算すると約$0.0001〜$0.0003(0.01〜0.04円程度)と極めて安価です。
導入による「コスト削減」の副次効果
AI Gatewayの導入はセキュリティ強化だけでなく、インフラコストの抑制にも直結します。
- 高額なLLM呼び出しの抑止(Denial of Wallet防止):
プロンプトインジェクションや悪意ある大量リクエストを高価なGPT-4oなどの手前(エッジ)で遮断するため、無駄なAPI課金トークンを消費させません。
- エッジキャッシュによるプロバイダー費用ゼロ化:
FAQなど同一の質問に対してはCloudflareのエッジからキャッシュ応答を直接返すため、OpenAI等のAPI利用料が実質$0になります。
7. まとめ
巧妙化するサイバー攻撃や情報漏洩インシデントに対抗するには、人間によるブラックリスト管理や単なるキーワードフィルタでは防ぎきれません。個人情報や自社データを確実に守るためには、通信の最前線(ネットワークエッジ)にAIを配置し、悪意あるリクエストや情報流出の兆候をリアルタイムに迎撃させるアプローチが合理的です。
Cloudflare AI Gatewayを導入すれば、既存のアプリケーション構造を大きく変更することなく、接続先URLを書き換えるだけで世界規模のAI防御基盤を即座に手に入れることができます。個人情報保護とセキュリティガバナンスを両立させる防御層として、まずは開発環境や検証環境のエンドポイント切り替えから導入を進めてみてはいかがでしょうか。
Web表示スピード改善・セキュリティ対策のCloudflare
導入のご相談だけでなく、運用フェーズでのサポートも承ります。
DDoS攻撃や悪質なBot(ボット)からのアクセスを防ぎたい方、WAF機能やプランの詳細を知りたい方、
国内エンジニアによる安心の運用サポートをご希望の方も、ぜひお気軽にお問い合わせください。