生成AI(LLM)の活用が「プロンプトによる文章作成」から、社内データベースやSaaSツールと連携して自動処理を行う「AIエージェント」の段階へと進化しています。
このAIと外部システム(Slack、Notion、GitHub、社内DBなど)を安全かつ標準化された方法でつなぐプロトコルとして急速に普及しているのが「MCP(Model Context Protocol)」です。
しかし、企業でMCPを導入・運用する際には、新たな課題が浮き彫りになってきています。
- 「社員が各自で勝手なMCPサーバーに接続し、社内データが漏洩するリスク(野良MCP対策)」
- 「誰が・どのAIツールから・どのデータやツールにアクセスしたかログが追えない」
- 「新しいMCPサーバーを追加するたびに、全員のAIクライアント設定を変更するのが手間」
これらの課題を一挙に解決するのが、Cloudflare One(Zero Trust)の新機能「Cloudflare MCP サーバーポータル(MCP Server Portals)」です。
本記事では、MCP サーバーポータルの概要と、安全なAIエージェント利用環境を実現する仕組みについて解説します。
そもそも「MCP(Model Context Protocol)」とは?
MCPは、Anthropicが提唱したオープンスタンダードな規格で、「AIモデルと外部のツール・データソースをつなぐ標準プロトコル」です。
以前はツールごとに個別のAPI連携機能を開発する必要がありましたが、MCPに対応することで、AI(MCPクライアント)と各種サービス(MCPサーバー)を共通の仕組みで接続できるようになりました。
しかし、社内ツールや機密データへのアクセス権限を持つMCPサーバーが増えるほど、「認証」と「アクセス制御」の一元管理が不可欠になります。
Cloudflare MCP サーバーポータルとは?
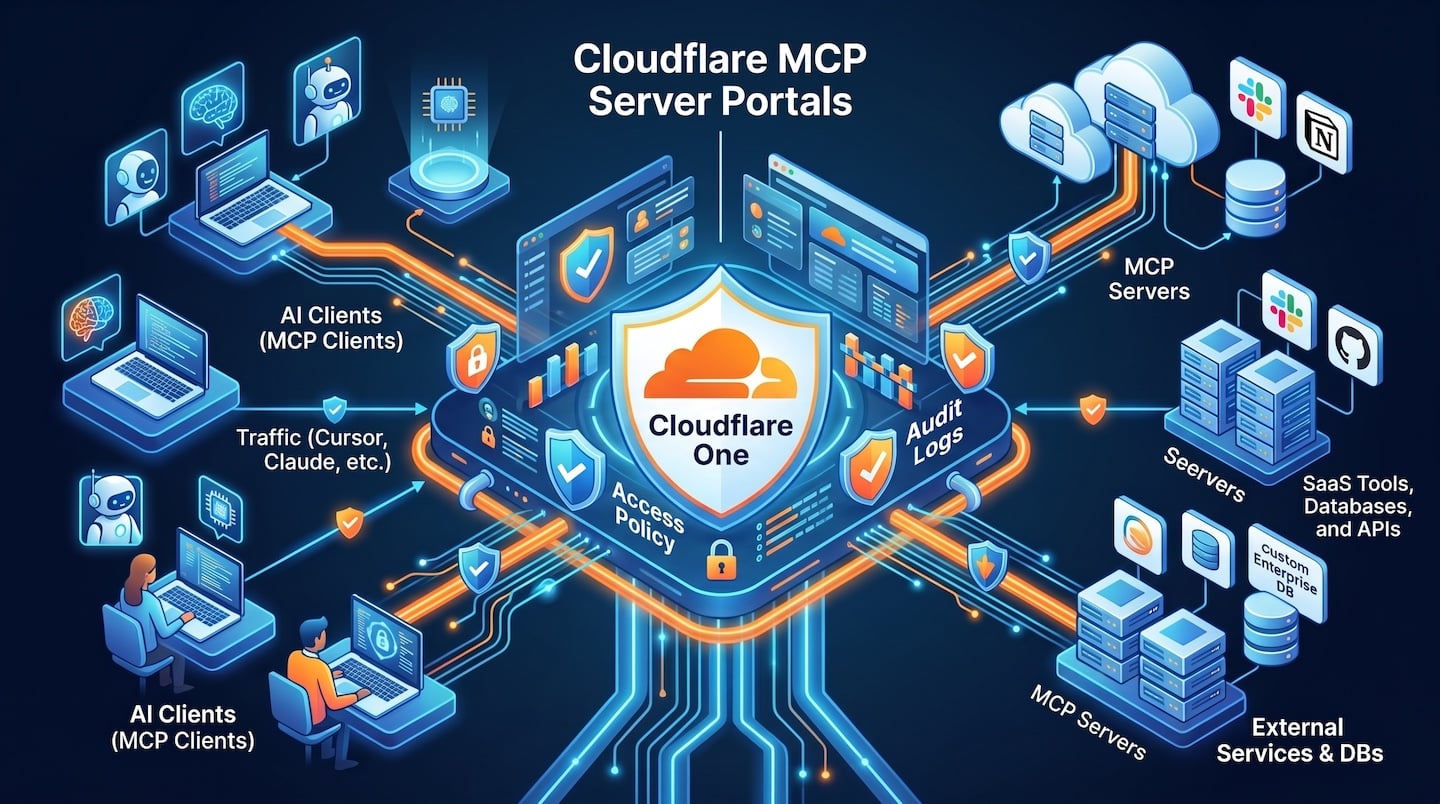
Cloudflare MCP サーバーポータルは、組織内のすべてのMCPサーバーへの接続をCloudflare One(Zero Trust)の配下に一元化し、監視・保護するための管理ゲートウェイ機能です。
AIアプリ(MCPクライアント)と社内外のMCPサーバーの間にCloudflareを挟むことで、人間のユーザーと同じようにAI接続に対しても厳格なセキュリティポリシーを適用できます。
MCP サーバーポータルが提供する4つの主要機能・メリット
1. アクセスポリシーの一元適用(ゼロトラスト統合)
Cloudflare Access(IDP連携やOAuth)と直接連携することで、MCPサーバーへのアクセスに対してID認証やIdPグループ制御を適用できます。
- 特定の社内MCPサーバーは「開発チームのみ」利用可能にする
- デバイスポスチャーチェック(許可された端末のみアクセス可)の適用
これにより、承認されていないサードパーティ製MCPサーバーの無断利用(野良MCP)を防ぎ、最小権限原則に基づいた安全な運用が可能になります。
2. 総合的な可視化とログ監査
「誰が・いつ・どのMCPサーバーに対してどのようなプロンプトを送信し、どのツールを実行したか」がCloudflareのダッシュボードに一括ログ記録されます。
従来の個別設定では追いきれなかったAIエージェントの挙動を追跡・監査できるようになり、万が一の不正アクセスや情報漏洩時にも迅速な原因究明が可能です。
3. クライアント設定の劇的な簡素化
通常、MCPを利用する際はユーザーごとに個別のMCPサーバーURLや認証設定をクライアントソフト(Claude Desktop、Cursorなど)に入力する必要があります。
MCP サーバーポータルを導入すれば、ユーザーはポータルが発行する「単一のURL」を1度設定するだけで完了します。管理者が新しいMCPサーバーをポータルに追加すると、ユーザー側の設定変更なしで動的に利用可能になります。
4. 外部SaaS・リモートMCPサーバーとの安全な連携
Cloudflare自体のクラウドインフラ(Workersなど)上でホストされるリモートMCPサーバーはもちろん、サードパーティ製SaaSや自社オンプレミスで稼働するMCPサーバーへの通信も、安全にリレー・保護できます。
導入手順の全体イメージ
Cloudflare One環境があれば、数ステップでMCP サーバーポータルの利用を開始できます。
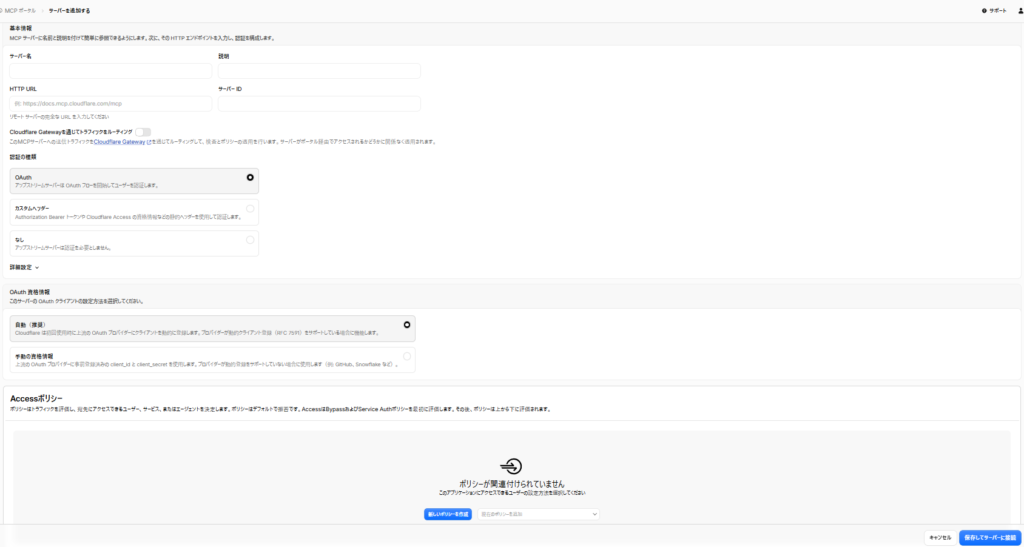
- Cloudflare Zero Trustダッシュボードにアクセス AI または Access セクションから「MCP サーバーポータル」を開きます。
- ポータルの作成と認証ポリシーの設定 ポータル名を決定し、利用を許可するユーザーグループ(Okta、Entra IDなど)や認証ルールを定義します。
- MCPサーバーの登録 社内で接続を許可するMCPサーバー(リモートURLやCloudflare Workers上のMCP)をポータルに追加します。
- クライアント側へのURL配信 ポータルが発行した共有URLを社員のAIクライアント(CursorやClaude等)に設定します。
まとめ:AIエージェント時代のガバナンス構築はCloudflareで
社内業務へのAIエージェント・MCPの導入は業務効率化に強力な威力を発揮しますが、セキュリティやガバナンスが追いついていないケースも少なくありません。
「Cloudflare MCP サーバーポータル」を活用することで、利便性を損なうことなく「アクセス制御の集約」「操作ログの可視化」「設定管理の簡略化」を実現し、安全なAI活用を推進できます。
Web表示スピード改善・セキュリティ対策のCloudflare
導入のご相談だけでなく、運用フェーズでのサポートも承ります。
DDoS攻撃や悪質なBot(ボット)からのアクセスを防ぎたい方、WAF機能やプランの詳細を知りたい方、
国内エンジニアによる安心の運用サポートをご希望の方も、ぜひお気軽にお問い合わせください。