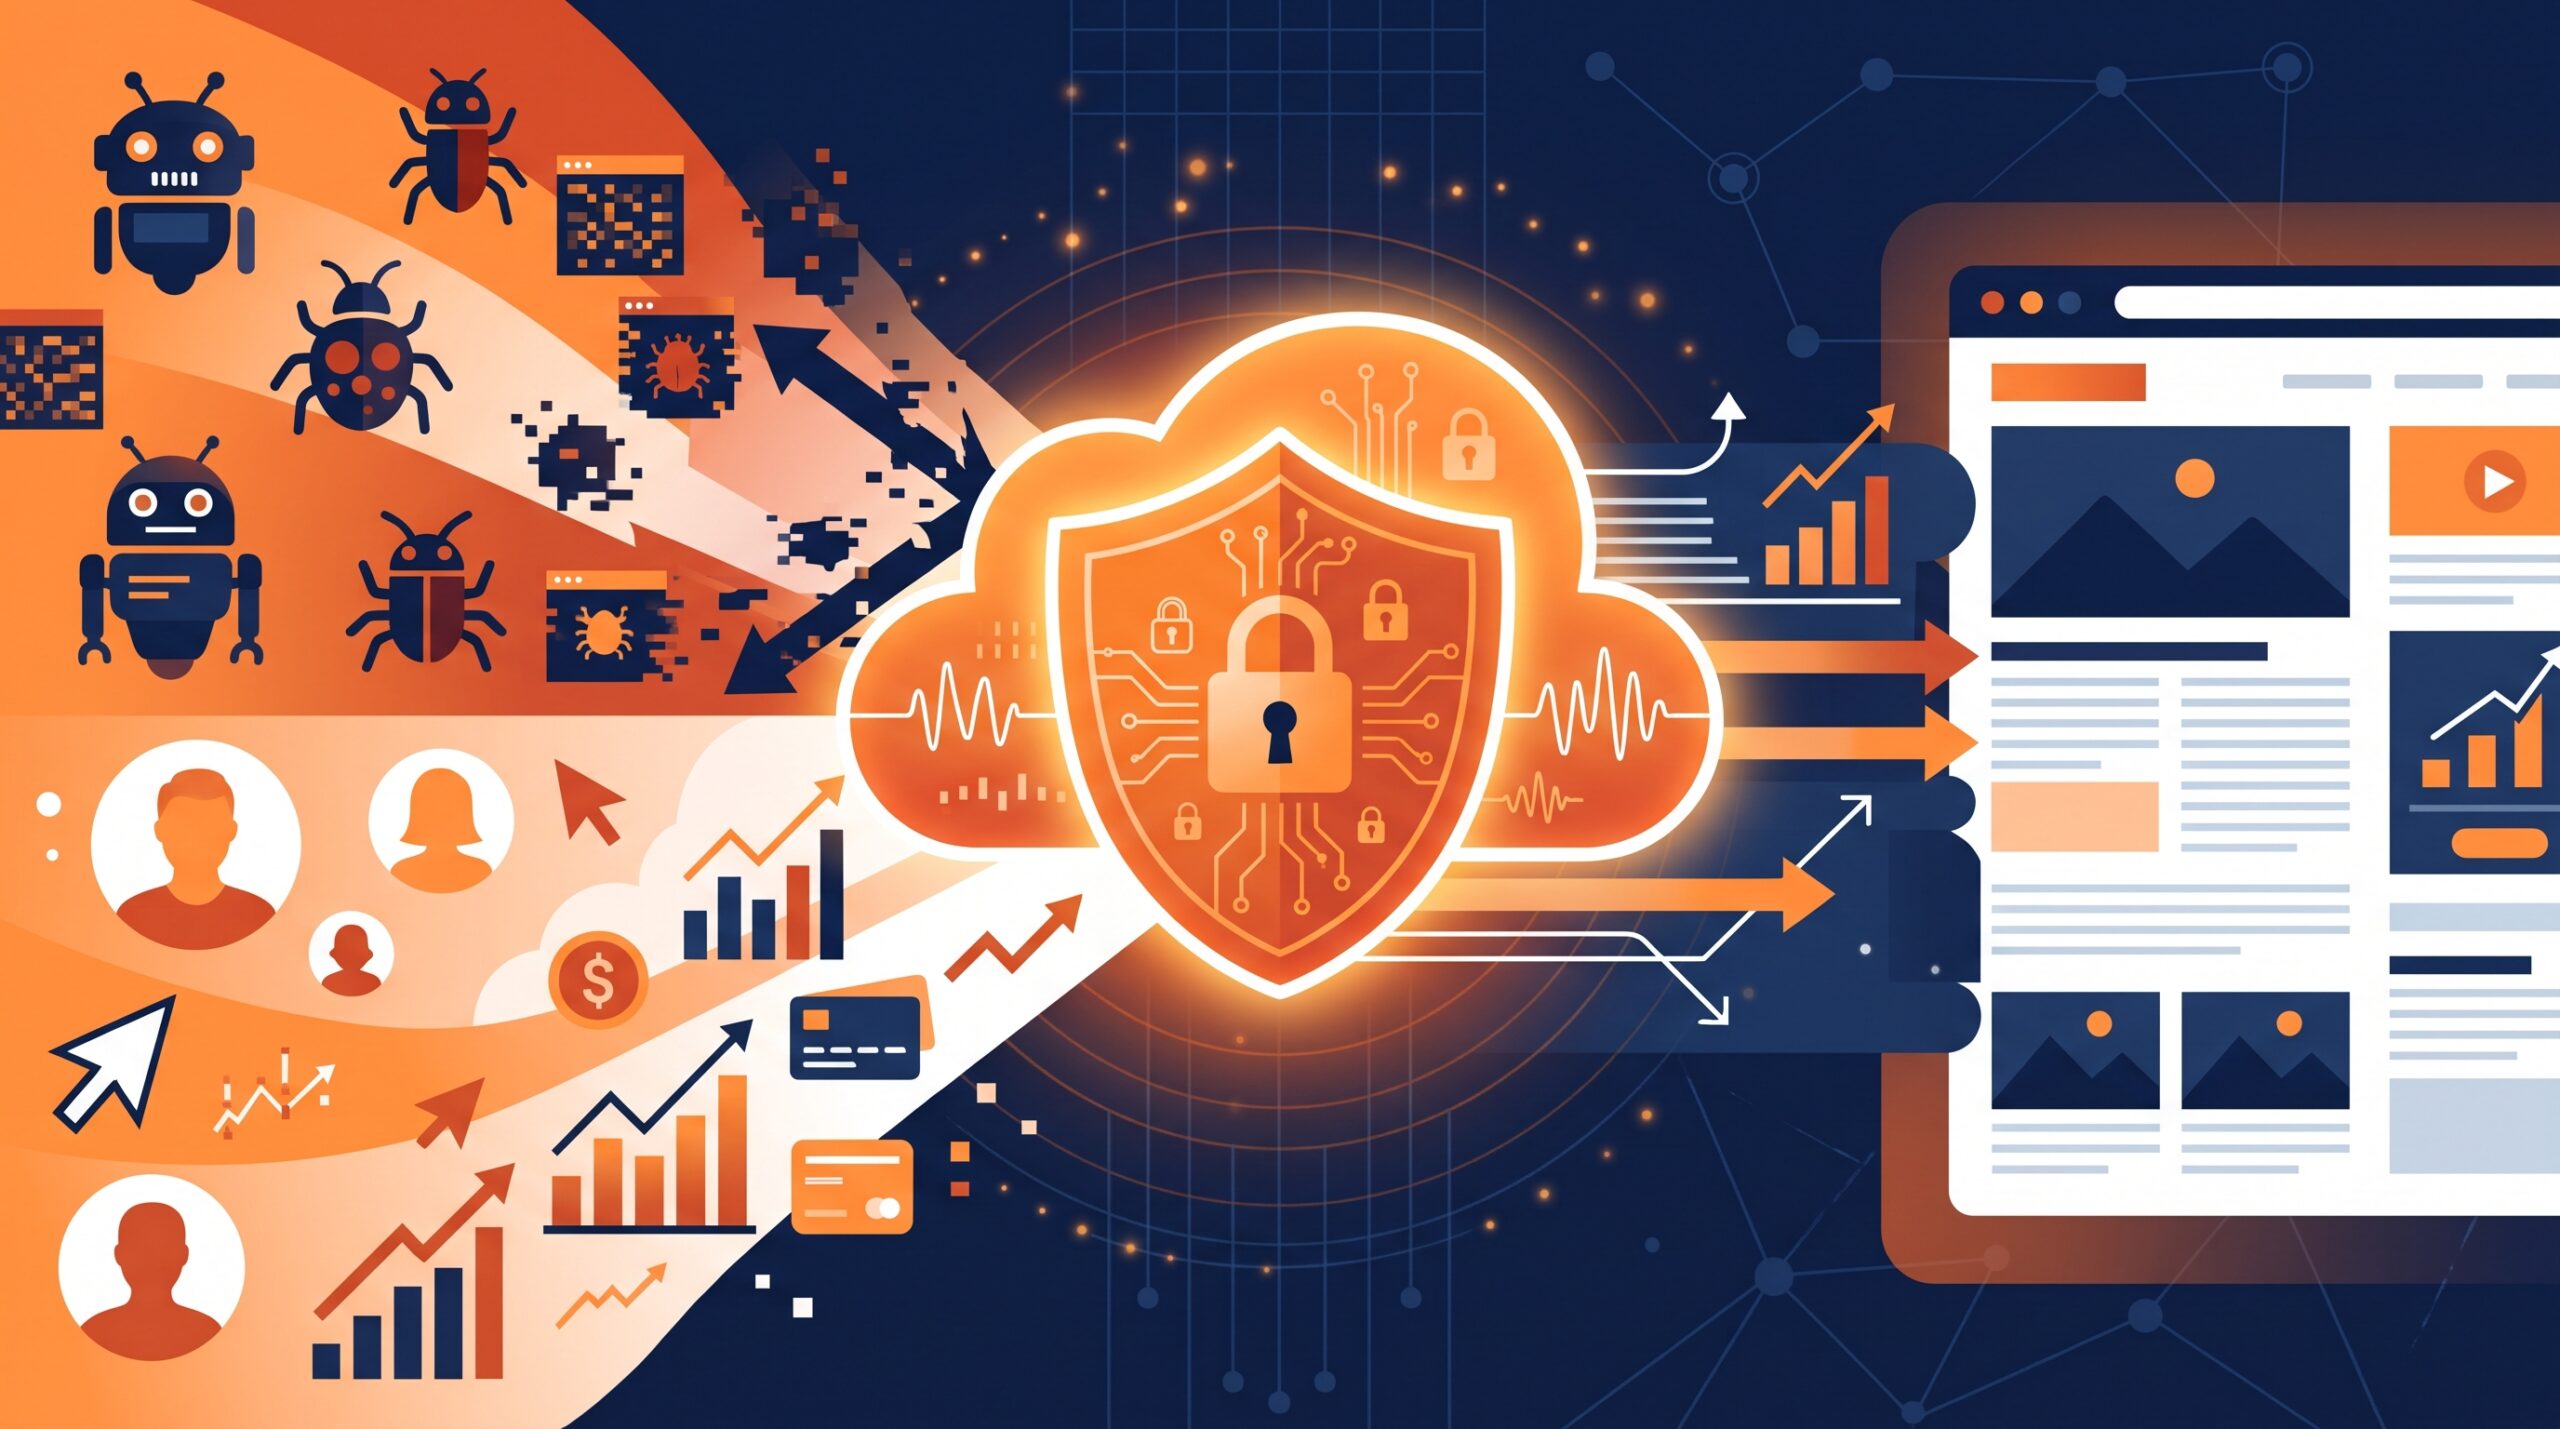
広告収益で運営するメディアにとって、ボットによる不正なアクセス(アドフラウド)は収益とアカウントの両方を脅かすリスクです。
厄介なのは、ボットを送り込んだのが第三者であっても、無効なトラフィックの責任はメディア側に問われやすいことです。
Cloudflareのボット対策、特に「スーパーボットファイトモード」でサイトの入口から不正なアクセスを減らす方法をご紹介します。
メディアが受けるアドフラウドの被害
ボットによる表示やクリックは、広告ネットワークから「無効なトラフィック」と判定されます。
メディアにとっての影響は、目先の収益だけにとどまりません。
- 収益の差し引き:無効と判定された表示・クリック分の収益は支払われず、後から差し引かれることもあります
- 広告配信の制限・アカウント停止:無効なトラフィックが続くと配信が制限され、最悪の場合はアカウントが停止されます
- 広告単価の下落:トラフィックの質が低いと見なされた広告枠は、広告主やSSPから敬遠され、単価が下がります
- データと判断の狂い:ボットのアクセスがPVや滞在時間などの指標に混ざると、編集方針や広告営業の判断を誤らせます
ボットが来る理由はさまざまです。
競合や悪意のある第三者による意図的なクリック攻撃、コンテンツを狙うスクレイピングボット、購入したトラフィックに紛れ込んだボットなど、メディア側が気づかないうちに流入しているケースが少なくありません。
アドフラウドの実行役は「ボット」である
メディアを狙うアドフラウドの大半は、人間ではなくボット(自動化されたプログラム)によって行われています。
アドフラウドへの対策を考えるうえでは、まずこの点を押さえておく必要があります。
不正は「大量」でなければ成り立たない
広告の表示1回、クリック1回で生まれる金額はわずかです。
不正で利益を得るには、膨大な数の表示やクリックを発生させなければなりません。
人手で行うには限界があるため、不正を行う側は必然的にボットによる自動化に頼ります。
人手による不正もゼロではありませんが、規模の面で中心となるのはボットです。
いまのボットは「人間のふり」をする
かつてのボットは単純な仕組みで、アクセスログを見れば見分けがつくものも多くありました。現在のボットは、実際のブラウザを自動で操作し、スクロールやマウスの動きまで再現します。さらに、一般家庭の回線やマルウェアに感染した個人のパソコン・スマートフォンを経由してアクセスするため、IPアドレスだけでは通常の読者と区別できません。
そのため、アクセス解析の数字を眺めているだけでは不正に気づきにくく、怪しいIPアドレスを手作業で遮断する方法にも限界があります。
アドフラウド対策とは、ボット対策である
犯人がボットである以上、メディアのアドフラウド対策の本質は「人間の読者とボットを見分け、ボットを広告に触れさせないこと」です。必要なのは、すべてのアクセスに対して人間かボットかを自動で判定し、その場で対処できる仕組みです。
なぜ「サイトの入口」で止めるのが効くのか
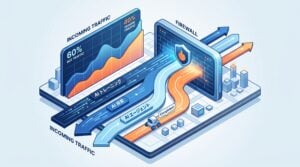
広告の表示やクリックは、ページが読み込まれ、広告タグが動いて初めて発生します。つまり、ボットがページを読み込む前に止めれば、そのボットによる広告表示もクリックも生まれません。
CloudflareはWebサイトの手前(エッジ)ですべてのアクセスを受け止め、人間かボットかを判定します。ボットと判定したアクセスはブロックしたり、チャレンジ(人間かどうかの確認)を求めたりできるため、広告タグが動く前の段階で不正なアクセスをふるいにかけられます。
広告ネットワーク側にも無効なトラフィックを除外する仕組みはありますが、それは「発生した後に差し引く」ものです。メディア側で入口から減らしておくことで、差し引かれる収益そのものを減らし、広告枠の質を保つことにつながります。
スーパーボットファイトモードでできること
スーパーボットファイトモードは、CloudflareのPro・Business・Enterpriseプランで使えるボット対策機能です。
複雑なルールを書かなくても、Cloudflareが判定したボットのグループごとに「許可」「ブロック」「チャレンジ」を選ぶだけで、サイト全体にボット対策をかけられます。
アクセスは主に次の3つのグループに分けて扱えます。
| グループ | どんなアクセスか | 対応プラン |
|---|---|---|
| 明らかに自動化されたトラフィック | Cloudflareがボットだとほぼ確信しているアクセス | Pro・Business・Enterprise |
| 自動化されている可能性が高いトラフィック | 機械学習でボットの可能性が高いと判定されたアクセス | Business・Enterprise |
| 検証済みボット(無害と確認されているボット) | 検索エンジンや広告ネットワークのクローラーなど、身元が確認された正規のボット | Pro・Business・Enterprise |
アドフラウドに使われるボットの多くは、人間のふりをして判定をすり抜けようとします。
機械学習による判定で「怪しいアクセス」まで対象にできるBusinessプランは、メディアのアドフラウド対策で特に効果を発揮します。
なお、無料プランにも「ボットファイトモード」がありますが、オン・オフの切り替えのみで、正規のアクセスを除外する細かな調整ができません。
広告収益を守る目的では、調整の効くスーパーボットファイトモードをおすすめします。
導入時に気をつけたいこと
ボット対策は「強くすればするほど良い」わけではありません。メディアでは、止めてはいけないアクセスがあるからです。
- 正規のクローラーを止めない:検索エンジンのクローラーや、広告ネットワークがページ内容を確認するクローラーを止めると、検索順位や広告配信に悪影響が出ます。検証済みボットは許可したまま運用するのが基本です
- いきなりブロックせず段階的に:まずはチャレンジから始め、ブロックされたアクセスの中に正規の読者や提携サービスが含まれていないかを確認してから強めていくのが安全です
- 万能ではないことを理解する:高度に人間をまねるボットをすべて止められるわけではありません。広告ネットワーク側の対策やアクセス状況の監視と組み合わせることで、効果を高められます
自社で必要な自動アクセスは、カスタムルールで対象外にする
気をつけたいのは、検証済みボット(Cloudflareが確認済みの検索エンジンのクローラーなど)には含まれないものの、自社の運用に欠かせない自動アクセスです。スーパーボットファイトモードを活用すると、こうしたアクセスまでブロックされることがあります。
代表的な例は次のとおりです。
- 取引先や自社システムとのAPI連携
- 外部サービスによる監視・脆弱性診断・バックアップ
- WordPressのループバックリクエスト(サイトが自分自身に送る通信)
- 社内で動かしているスクリプトや定期実行のジョブ
これらは、WAFのカスタムルールで「スキップ(Skip)」アクションを設定し、スーパーボットファイトモードの対象から外します。
カスタムルールはSBFMより先に処理されるため、ここで除外した通信はスーパーボットファイトモードでブロックされません。
Web表示スピード改善・セキュリティ対策のCloudflare
導入のご相談だけでなく、運用フェーズでのサポートも承ります。
DDoS攻撃や悪質なBot(ボット)からのアクセスを防ぎたい方、WAF機能やプランの詳細を知りたい方、
国内エンジニアによる安心の運用サポートをご希望の方も、ぜひお気軽にお問い合わせください。