Cloudflareを導入していても、オリジンサーバーにインターネットから直接届く経路が残っている場合、その経路の安全性はオリジンサーバー側の設定に委ねられます。
これはCloudflareに限らず、リバースプロキシ型のサービス全般に共通する構成上のポイントです。
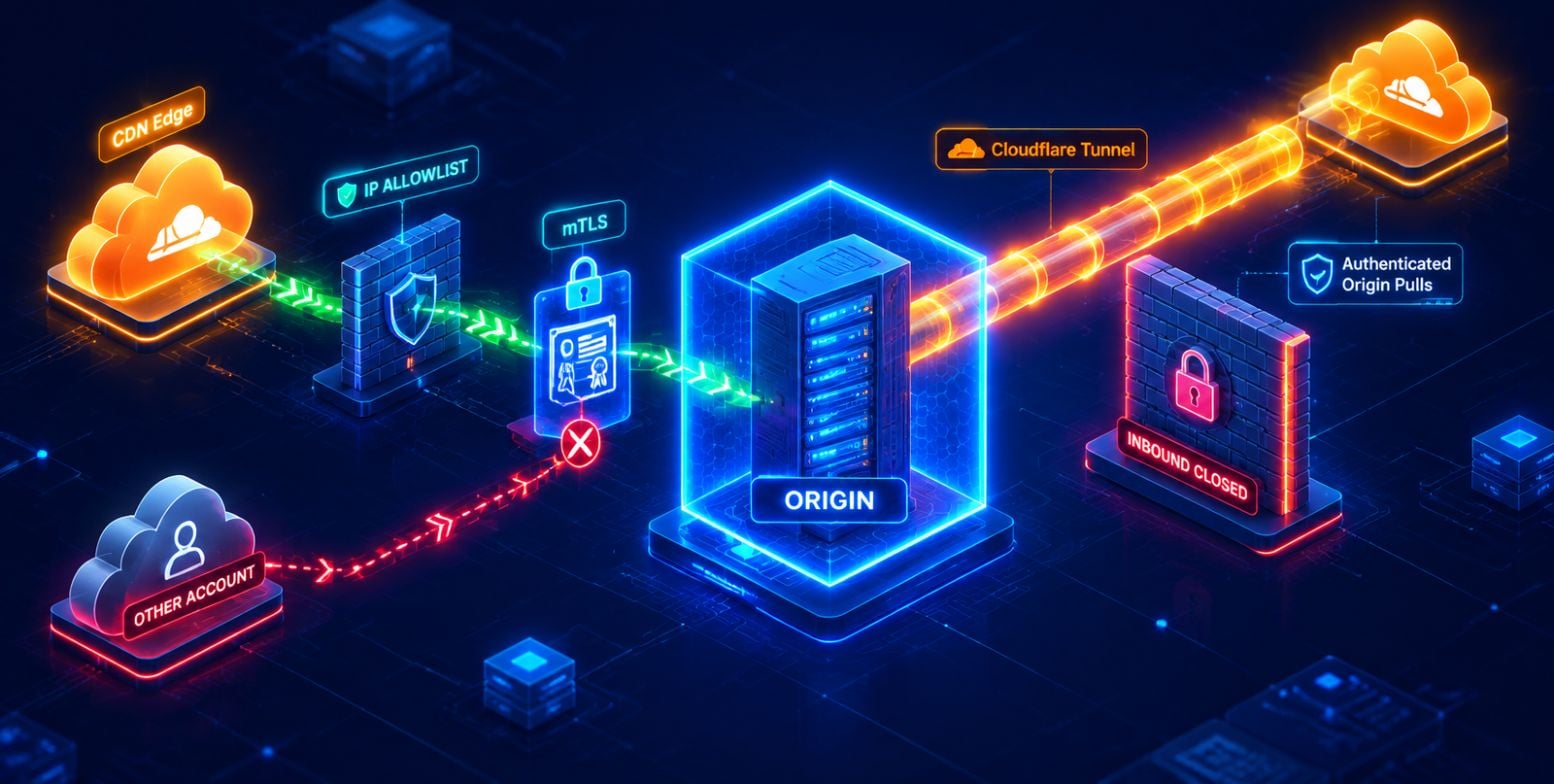
そのため、オリジンへの経路を自社のCloudflare経由に限定する仕組みが用意されています。
IPアドレス帯での制限で防げること・防げないこと
CloudflareのIPアドレス帯からの通信だけを許可すると、Cloudflareを経由しない直接アクセスを防ぐことができます。
ただし、CloudflareのIPアドレス帯はCloudflareを利用するすべてのユーザーで共通です。
そのため、IPアドレスで確認できるのは「Cloudflare経由の通信であること」までで、「自社のCloudflareアカウント経由であること」までは確認できません。
たとえば、第三者が自身のCloudflareアカウントで自社のサーバーを接続先に設定した場合、その通信は自社で設定したWAFなどのルールを経由せずにオリジンへ届く可能性があります。
自社アカウント経由の通信だけに限定するには、主に次の2つの方法があります。
方法1:Authenticated Origin Pulls(mTLS)
Cloudflareがオリジンサーバーへ接続する際にクライアント証明書を提示し、サーバー側でその証明書を検証して、正規の通信だけを受け付ける仕組みです。
- サーバー(Webサーバーやロードバランサー)側で、証明書を検証する設定が必要です。
- Cloudflareが提供する共通証明書は「Cloudflare経由であること」を証明するもので、アカウントの区別はしません。自社アカウント経由に限定したい場合は、自社専用の証明書をアップロードして利用する方式をおすすめします。
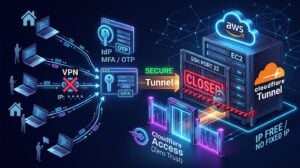
方法2:Cloudflare Tunnel
サーバー上に「cloudflared」というソフトウェアを導入し、サーバーからCloudflareへ外向きの接続を張る方式です。
- 外部からの接続を待ち受ける必要がないため、ファイアウォールでインバウンド通信をすべて遮断できます。
- そのため、Cloudflareを経由しない直接アクセス(監視など)もできなくなります。事前にアクセス経路を整理しておく必要があります。
どちらを選ぶか
- 既存の構成を大きく変えずに強化したい場合は、Authenticated Origin Pullsが適しています。
- サーバーを外部から完全に見えなくしたい場合は、Cloudflare Tunnelが適しています。
どちらの方法を採用する場合も、IPアドレス帯での制限は多層防御の一つとして併用することをおすすめします。
Web表示スピード改善・セキュリティ対策のCloudflare
導入のご相談だけでなく、運用フェーズでのサポートも承ります。
DDoS攻撃や悪質なBot(ボット)からのアクセスを防ぎたい方、WAF機能やプランの詳細を知りたい方、
国内エンジニアによる安心の運用サポートをご希望の方も、ぜひお気軽にお問い合わせください。