Webサービスの停止(ダウンタイム)は、機会損失だけでなく企業の信頼低下に直結します。
これまで高可用性(HA)構成といえば、特定のクラウド(AWSやAzureなど)内での冗長化が一般的でした。
しかし、クラウドプロバイダー自体の大規模障害やリージョン単位のトラブルが相次ぐ近年、「特定のクラウドや単一リージョンに依存しないトラフィック制御」の必要性が急増しています。
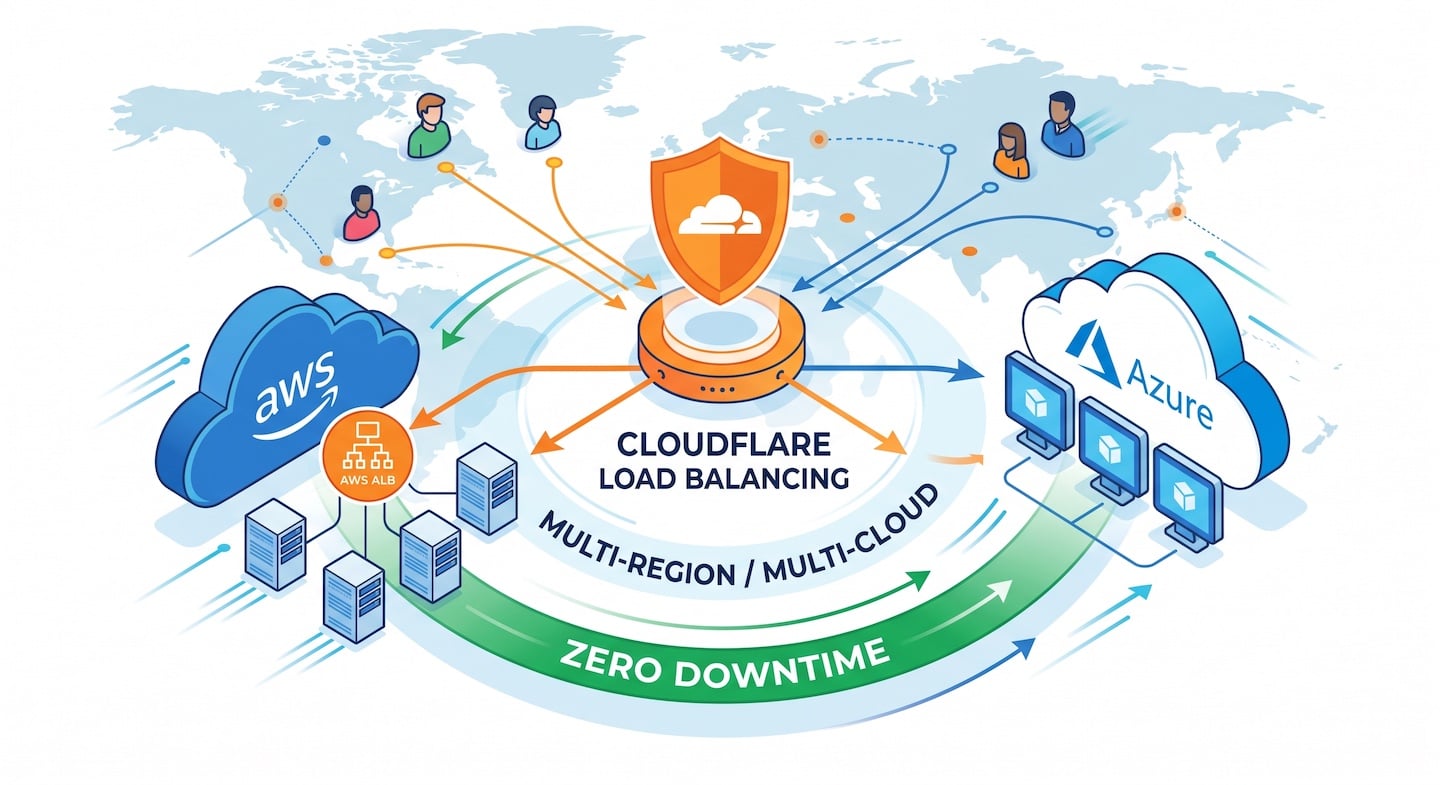
本記事では、Cloudflareが提供する「Cloudflare Load Balancing」の基本概要から、料金プランの仕組み、AWS ALBやAzureとの違い、さらに複数リージョン・マルチクラウド構成でダウンタイムゼロ(ゼロダウンタイム)を実現する具体的なアーキテクチャ設計までを分かりやすく解説します。
1. Cloudflare Load Balancingの基本概要
Cloudflare Load Balancingは、世界300都市以上に展開されているCloudflareのエッジネットワーク(DNSおよびリバースプロキシ階層)上で動作する、スマートなトラフィック制御・負荷分散サービスです。
従来のロードバランサーが「データセンター内やVPC/Virtual Network内のサーバー群」へトラフィックを振り分けるのに対し、Cloudflare Load Balancingは「インターネットの入口(エッジ)」でトラフィックを判定し、最適なサーバーへ誘導します。
主な特徴
- グローバルなトラフィック制御: 世界中のオリジンサーバー(AWS、Azure、GCP、オンプレミスなど)を単一のDNS名で一括管理・分散できます。
- 高速な自動フェイルオーバー: 障害検知(ヘルスチェック)から数秒〜数十秒で健全なサーバー群へルーティングを自動切り替えします。
- レイテンシーベースのルーティング: ユーザーから物理的・ネットワーク的に最も近い/速いリージョンへ自動接続します。
2. 徹底比較:Cloudflare LB vs AWS ALB vs Azure (App Gateway / Azure LB)
主要クラウドが提供する標準ロードバランサー(AWS ALB、Azure Application Gateway / Load Balancer)との違いを整理しました。
| 比較項目 | Cloudflare Load Balancing | AWS ALB (Application Load Balancer) | Azure (Application Gateway / LB) |
| 設置レイヤー | グローバルエッジ (DNS / プロキシ) | AWSの特定リージョン / VPC内 | Azureの特定リージョン / VNet内 |
| マルチクラウド対応 | 極めて容易 (AWS / Azure / GCPを自由にバインド) | 困難 (AWS外のターゲット指定は設定が複雑) | 困難 (Azure外のバックエンド指定は制約・複雑化) |
| マルチリージョン対応 | 標準機能 (世界中のオリジンを単一DNSで管理) | Route 53 (ARC) 等の別サービス組み合わせが必要 | Azure Front Door や Traffic Manager が別途必要 |
| セキュリティ (DDoS/WAF) | 標準統合 (Layer 3/4/7の無制限DDoS防御) | AWS Shield / AWS WAFの個別設定が必要 | Azure DDoS Protection / WAFの個別設定が必要 |
| 導入・運用コスト | 低コスト・スモールスタート (月額$5〜) | インスタンス・LCU従量課金 | ゲートウェイ時間・データ処理量の従量課金 |
3. Cloudflare Load Balancingの料金体系・プラン構成
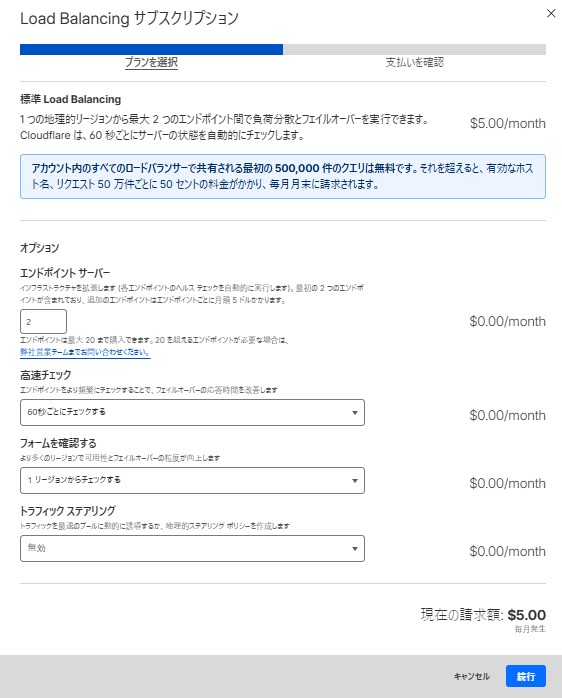
Cloudflare Load Balancingは、契約しているCloudflareの本体プラン(Free / Pro / Business / Enterprise)に対する従量型のアドオン(追加オプション)として利用可能です。
初期費用なしで、月額5ドル(約750円)からスモールスタートできるのが大きな魅力です。
料金の基本構造
基本料金に加えて、登録するオリジン(サーバー)の数やヘルスチェックの精度、地理的ルーティング(Geo/Dynamic Steering)の有無によって課金額が決まります。
| 項目 | セルフサービスプラン (Free / Pro / Business) | Enterprise プラン |
| 基本月額料金 | $5 / 月 | カスタム見積もり(SLA付き) |
| 基本包含内容 | ・2 配信元(Origins) ・50万 クエリ/月 ・基本フェイルオーバー | 要件に応じたカスタム構成 |
| 追加オリジン費用 | $5 / 1オリジン追加ごと | 要相談 |
| 追加クエリ費用 | $0.50 / 50万クエリ | 要相談 |
| ヘルスチェック間隔 | 60秒(標準) ※最短10〜15秒間隔へのアップグレード可能(追加料金) | 最短5秒間隔まで対応可能 |
| 高度ルーティング | 地理的(Geo)ステアリング、動的(Dynamic)ステアリング等は上位設定・追加従量で利用可能 | 無制限・フルカスタマイズ |
コスト面での優位性(クラウド標準LBとの違い)
- AWS ALBやAzure App Gateway: 「LCR(ロードバランサー容量ユニット)時間」や「データ処理量(GB単位)」に応じて課金されるため、大規模トラフィックやスパイク時に思わぬ高額請求になるリスクがあります。
- Cloudflare Load Balancing: クエリ数(リクエスト数)とオリジン数に基づいた明瞭な計算式のため、帯域・データ転送料(Egressコスト)による費用の跳ね上がりが発生しにくいメリットがあります。
4. 複数リージョン/マルチクラウドで作る「ゼロダウンタイム設計」
単一障害点(SPOF)を排除し、サービス停止を起こさないための2つの代表的な構成パターンを紹介します。
パターン①:アクティブ – スタンバイ(AWS × Azure マルチクラウドBCP構成)
メインをAWS(またはAzure)、バックアップ(予備)をAzure(またはAWS)に配置する構成です。
- 通常時: 全トラフィックをメインのクラウド環境(例: AWS)上のオリジンサーバー群にルーティングします。
- 障害発生時: Cloudflareのエッジがメイン環境の異常(5xxエラーの頻発や無応答)を自動検知(Health Check)すると、数秒〜数十秒でDNS/プロキシレベルでAzure側のプールへ切り替えを実行します。
- 効果: AWSやAzureなど単一のクラウドベンダーで大規模障害が発生しても、ユーザーにエラー画面を見せることなくサービスを継続できます。
パターン②:アクティブ – アクティブ(マルチリージョン/マルチクラウド負荷分散構成)
AWSの東京リージョンとAzureの東日本リージョン(または海外リージョン)に同一アプリケーションを配置し、常に両方のリソースを活用する構成です。
- Dynamic Steering(動的ルーティング): ユーザーのリクエストに対し、リアルタイムで最もレイテンシー(遅延)が少ないリージョン/クラウドへ自動振り分けを行います。
- 自動フェイルオーバー: 片方の環境で障害が発生した場合は、もう片方の健全な環境へ100%のトラフィックを逃がします。
- 効果: 障害対策だけでなく、平常時の「Webサイトレスポンス高速化」を同時に実現できます。
5. ゼロダウンタイム実現のための設定・運用ノウハウ
実務でCloudflare Load Balancingを運用する際、押さえておくべき3つのポイントです。
1. アプリケーション層に連動した「ヘルスチェック」設計
単純なPort 80/443のTCPレベル監視(L4)では、「Webサーバーは動いているがデータベース接続エラーで画面が開かない」といった障害を検知できません。
- 推奨策: HTTP/HTTPS監視を利用し、DBや外部APIとの疎通状態まで確認して「200 OK」を返す専用のエンドポイント(例: /healthcheck)を用意して監視します。
2. セッション維持(Session Affinity)の設定
AWSとAzureのように異なる環境へトラフィックを分散させる場合、リクエストごとに接続先が変わるとログイン状態が切れる問題が発生します。
- 推奨策: Cloudflareの「Session Affinity(Cookieベース)」を有効化し、同一ユーザーは同じオリジンに一定時間固定されるよう設定します。
3. 安全なメンテナンス(Load Shedding / Pool Override)
サーバーのOS更新やデプロイ時に、誤って障害としてアラートを発報させずに切り離す必要があります。
- 推奨策: メンテナンス対象のPool(サーバー群)をあらかじめ管理画面やAPIから一時的に無効化(Drain/Shed)し、アクセスがゼロになったことを確認してから作業を行います。
6. まとめ
Cloudflare Load Balancingを導入することで、従来は高額な投資と複雑なネットワーク構築が必要だった「AWS × Azureのマルチクラウド冗長化」や「マルチリージョン構成」を、月額$5〜という手軽なスモールスタートで実現できます。
- AWSやAzureの単一障害リスクに備えたい
- AWSからAzure(またはその逆)への移行期間中、トラフィックを安全にコントロールしたい
- 予測不能なデータ転送料金を抑えつつ、マルチクラウド化を進めたい
このような課題をお持ちの場合は、まずは予備サーバーの登録とヘルスチェックの設定から試してみてはいかがでしょうか。
Web表示スピード改善・セキュリティ対策のCloudflare
導入のご相談だけでなく、運用フェーズでのサポートも承ります。
DDoS攻撃や悪質なBot(ボット)からのアクセスを防ぎたい方、WAF機能やプランの詳細を知りたい方、
国内エンジニアによる安心の運用サポートをご希望の方も、ぜひお気軽にお問い合わせください。